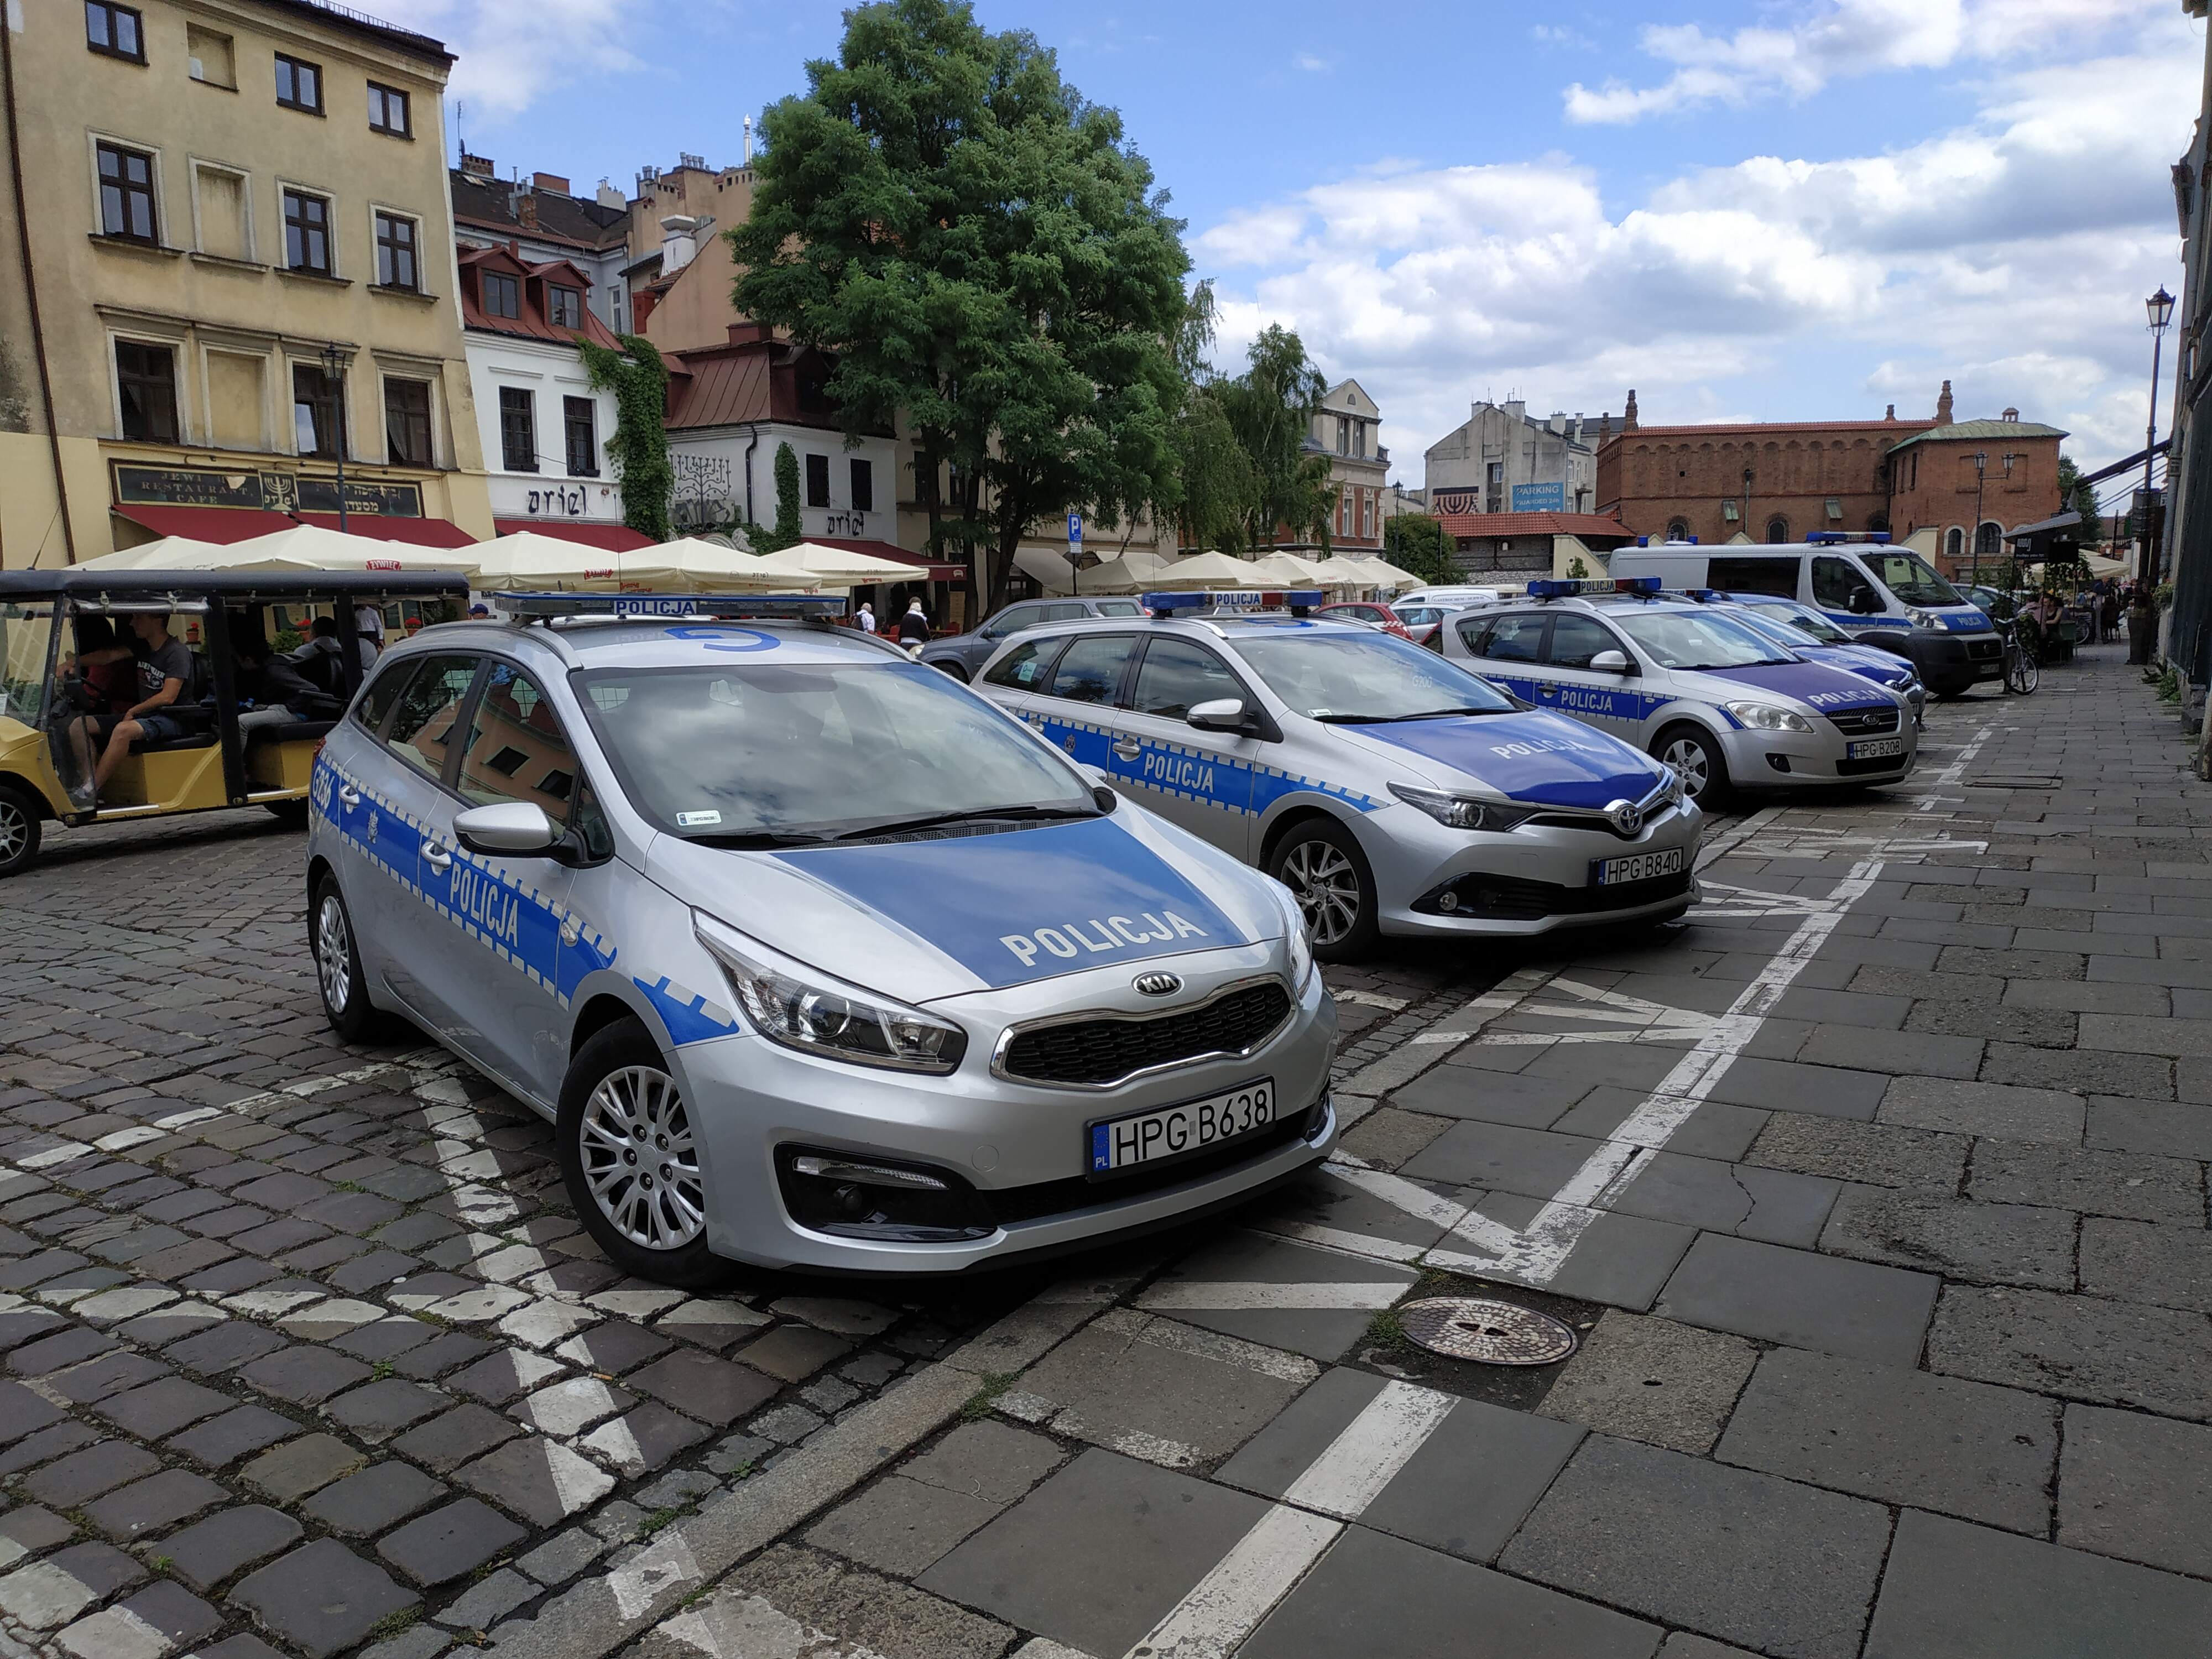
Fałszywe informacje dotyczące śmiertelnego zamachu terrorystycznego, do którego doszło w sobotę w Krakowie, były rozpowszechniane przez niektórych polskich polityków, a następnie
wzmacniane przez rosyjskie boty i trolle. W ciągu pierwszych 24 godzin zablokowano lub objęto moderacją treści ponad 2000 kont użytkowników – poinformował w poniedziałek minister cyfryzacji Krzysztof Gawkowski.
Minister oświadczył, że fałszywe informacje zaczęły pojawiać się w internecie wkrótce po tym, jak napastnik wjechał na krakowski Rynek Główny i otworzył ogień do przechodniów. Według Gawkowskiego nieprawdziwe twierdzenia były rozpowszechniane przez polityków oraz osoby, które określił mianem „pseudodziennikarzy”, a następnie podchwytywane przez rosyjskie konta.
„Po zamachu terrorystycznym w Krakowie mieliśmy do czynienia z ogromną falą dezinformacji. To nie przypadek. Fałszywe informacje, boty i próby nastawiania Polaków przeciwko sobie pojawiają się zawsze wtedy, gdy społeczeństwo jest szczególnie podatne na strach i emocje” – napisał Gawkowski na platformie X.
Według danych Centrum Analizy Dezinformacji działającego w ramach Naukowej i Akademickiej Sieci Komputerowej (NASK) do najczęściej rozpowszechnianych fałszywych twierdzeń należały oskarżenia, że polski rząd zaplanował zamach przy wsparciu Unii Europejskiej, częściowo w celu odwołania Marszu Niepodległości.
Inne nieprawdziwe informacje sugerowały, że napastnik był żołnierzem. Ta wersja wydarzeń dotarła do niemal 18 milionów osób. Rozpowszechniano również twierdzenia, że strzelanina miała związek z protestami przed siedzibą Trybunału Konstytucyjnego – informacje te mogły dotrzeć do 14 milionów odbiorców.
W fałszywych doniesieniach pojawiały się także sugestie, że sprawca był obywatelem Ukrainy lub miał powiązania z ukraińską armią. Niektóre wpisy głosiły natomiast, że zamach został upozorowany, a jego uczestnicy byli statystami.
Gawkowski poinformował, że grupa reagowania kryzysowego w Ministerstwie Cyfryzacji rozpoczęła działania w sobotę o godzinie 17:00. W operację zaangażowano między innymi ekspertów NASK oraz służby specjalne.
Zespoły operacyjne spotykały się co cztery–pięć godzin, również w godzinach nocnych, aby monitorować sytuację i reagować na pojawiające się zagrożenia informacyjne.
Minister zaapelował do obywateli o weryfikowanie wiadomości za pośrednictwem oficjalnych źródeł oraz zgłaszanie podejrzanych treści do CERT Polska, czyli polskiego zespołu reagowania na incydenty bezpieczeństwa komputerowego. Foto- Kevin.B, Wikimedia commons.